ネットワークIPS(不正侵入防御システム)

パッチが間に合わない時代の、止めない防御 TrendAI™ TippingPoint™
FrontierAIの登場で、脆弱性が公開されてから悪用されるまで、いまや”数日”もありません。
パッチを当てきるまでの空白期間を、ネットワーク経路上の「仮想パッチ」で塞ぐ。それがTrendAI™ TippingPoint™です。
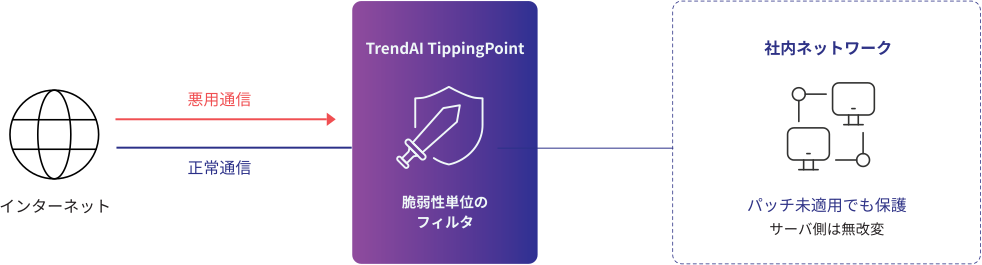
TrendAI TippingPointは、ネットワーク経路上にインラインで設置するIPS(不正侵入防御システム)です。
脆弱性ごとに用意されたフィルタが、その脆弱性を悪用する通信だけを遮断します。
サーバやアプリケーションには手を入れません。再起動も改修も不要です。

攻撃手法の亜種が増えても、狙われる脆弱性は同じ。フィルタは脆弱性そのものを塞ぐため、1つのフィルタで亜種にまとめて対応できます。

悪用通信を経路上で止めている間に、検証を済ませ、パッチ適用を計画的に進められます。
サーバを多層防御するソフトウェアです。物理・仮想・クラウドなど、多様なサーバ環境に対応しており、
幅広いセキュリティ機能でサーバを保護します。
攻める側の変化と、守る側の実情、そして政府・金融当局の動き。TrendAI TippingPointをご検討いただく前提となる、
2026年の状況を整理しました。
FrontierAIの登場で、手作業だった脆弱性調査やエクスプロイト開発は、自動化・量産化の段階に入りました。

公開された脆弱性(CVE)1件に対し、動作する実証コード(PoC)をAIは約10〜15分・1ドル程度で生成できるようになった

AIマルチエージェントは、2024-25年に公開されたCVE全体の51%で動作検証済みのエクスプロイト作成に成功(平均2.77ドル/件)。狙った1件だけでなく、公開CVEの半分が自動化の射程に入った

2025年9月に検知された初のAI主導型サイバースパイ活動では、攻撃の80〜90%をAIが自律実行。人間の判断は1キャンペーンあたり4〜6箇所のみ

最新AIモデルはエキスパート級のサイバー演習課題(CTF)を73%の確率で解く(2025年4月以前はどのモデルも解けなかった)
一方で、十分に防御されたITシステムであれば、現時点のAIによる攻撃は成立し難いという評価もあります。つまり分かれ目は、基本的な対策を攻撃の速度に間に合うペースで回せるかどうかです。
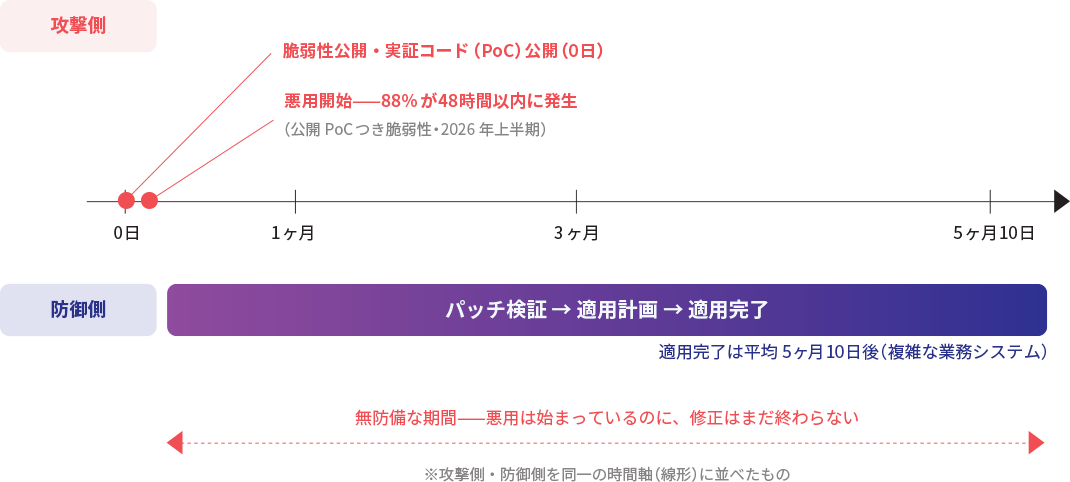
攻める側がこの速度を手にした一方で、守る側の作業量は変わっていません。この差が2026年に入って一段と開きました。
これは特定の業界や、対策を怠った企業だけの話ではありません。
88%
公開PoC(実証コード)つき脆弱性の悪用のうち、PoC公開から48時間以内に発生した割合(2026年1〜6月)
400〜570件
Microsoft月例セキュリティ更新の修正件数(2026年7月・8月、報道集計)
5ヶ月10日
複雑な業務システムで、脆弱性の修正が完了するまでの平均期間(2026年ベンチマーク)
加えて、企業の脆弱性の約45%は、公開から1年経っても未修正のまま残っているという調査もあります。
この構造変化を受けて、2026年には政府・当局の文書に「仮想パッチ」という言葉が登場しました。
金融庁と日本銀行は2026年5月22日、金融機関等に対し「フロンティアAIによる脅威変化を踏まえた短期的な対応」を連名で要請しました。9項目の対応を、経営層の直接関与の下、概ね1ヶ月程度を目途に進めることが期待されるとしています。その7番目が「パッチ適用以外の対策も強化する」——パッチ適用が困難な場合や期間短縮が難しい場合に、仮想パッチの適用等による多層防御の強化を求める項目です。
「個々の脆弱性に対応した侵入防御ルール(仮想パッチ)を備えた機器をネットワーク経路上に設置し、当該脆弱性を悪用する攻撃通信をブロックするもの」 — 金融庁・日本銀行 要請文書(2026/5/22)別添 脚注6「仮想パッチ」の定義
この定義は、ネットワーク経路上に設置する侵入防御装置——ネットワークIPSの仕組みそのものです。なお同文書は、仮想パッチが「恒久的な対応ではない」ことにも触れています。パッチ適用や更改の計画とセットでご検討ください。
Project YATA-Shield(2026/5/18)
内閣官房国家サイバー統括室が政府全体の対策パッケージを公表。重要インフラ事業者等に「脆弱性のリスク評価、パッチ適用・リスク緩和措置の速やかな実施」を求めています。金融分野の取組を他分野へ展開する方針も明記。
重要インフラ統一基準(2026/10/1施行予定)
2026年7月31日のサイバーセキュリティ戦略本部で決定。重要インフラ15分野の事業者に、分野横断の統一的なセキュリティ対策を求める基準です。
経産省 SCS評価制度
要求事項では CVSS 7.0以上の脆弱性は14日以内の適用が原則。適用できない場合の代替策として「脆弱性を悪用する不正な通信を遮断する機器」が明文で認められています。
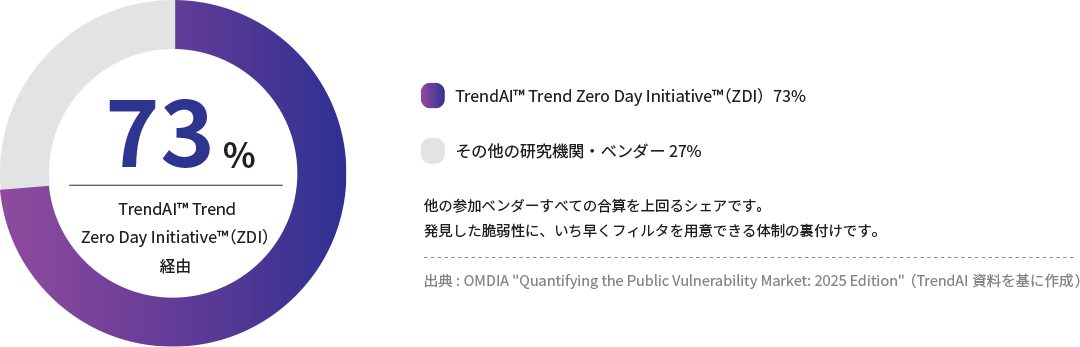
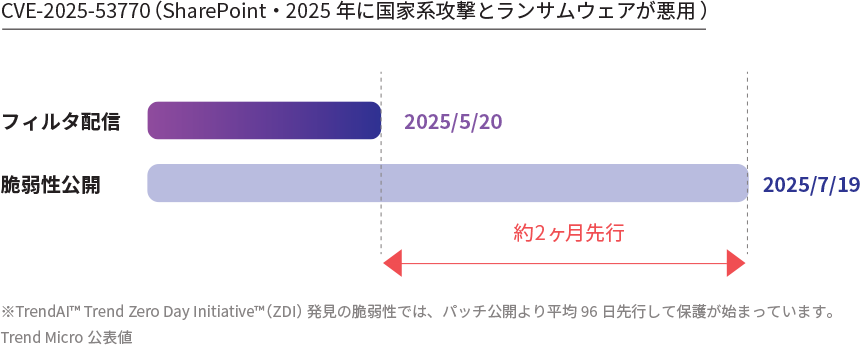
フィルタを供給するのは、TrendAIの脆弱性発見組織 TrendAI™ Trend Zero Day Initiative™(ZDI)。2024年に世界で公表された脆弱性の73%はTrendAI™ Trend Zero Day Initiative™(ZDI)経由で、調査に参加した他のベンダーすべての合算を上回ります。自社で見つけた脆弱性だから、ベンダーの修正パッチ公開を待たずにフィルタを先に出せる——TrendAI™ Trend Zero Day Initiative™(ZDI)発見の脆弱性では、パッチ公開より平均96日早く保護が始まっています。
フィルタは約26,000件あり、その中からTrend Microが精査した推奨フィルタセット(約8,500件)が提供されています。あらかじめTrend Micro側で有効性を考慮したフィルタが選定されているため、お客様側で個別にシグネチャを選定・チューニングする作業を抑えることができます。また、最新のフィルタ情報は週次で自動配信されます。
インライン機器の導入で気になる「通信遅延」や「障害時の通信停止」。TippingPointは、低遅延処理やZPHAなどの仕組みにより、通信への影響を抑えます。
遅延は60マイクロ秒未満
FPGAによる専用ハードウェア処理で、遅延は60μ秒未満(TXEシリーズ)。体感できる遅延は生じません。
電源が落ちても通信は流れる
ZPHA(ゼロパワーHA)搭載。機器の電源断時も物理バイパスで通信を素通しします。障害がシステム全体に波及しない構造です。
壊れにくく、異常はすぐ分かる
MTBF(平均故障間隔)は13〜15年。ハードウェア異常はメール・Syslog・LEDで通知され、切り分けから復旧までの段取りを運用支援サービスがサポートします。
まずは検知のみのモードでログを監視し、実際のトラフィックに対する検知状況を確認したうえで、防御モードへ移行できます。 具体的な進め方は、下の「サービス」の導入ステップをご覧ください。
サポートが終了したOSはパッチ自体が提供されません。TrendAI TippingPointはWindows Server 2003(2015年)からWindows 10(2025年)まで、約10年にわたりEOL後のシステム保護に使われてきた実績があります。Windows Server 2016の延長サポート終了は2027年1月12日。ただし、仮想パッチは安全なシステム移行までの期間を確保するための対策であり、恒久対応ではありません。移行計画とセットでご相談ください。
導入から定着まで、SCSKセキュリティがワンストップで支援します。

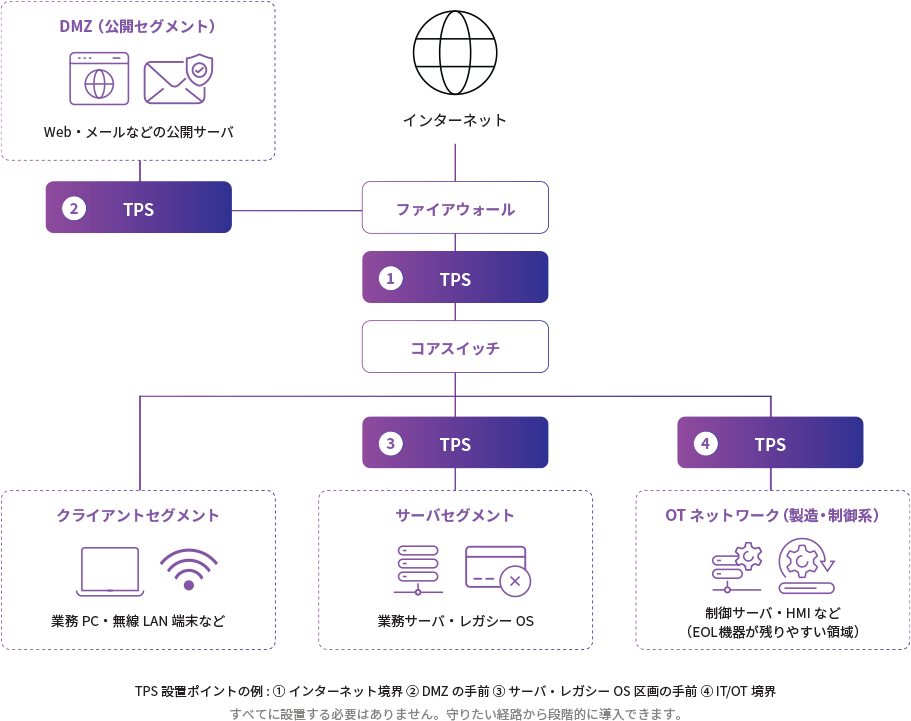
ネットワーク構成図を拝見し、「どこに挟むか」と機種の目安をご提案します。具体的な構成が決まっていない段階からご相談いただけます。

通信に影響を与えない検知専用モードで稼働開始。実環境で何がどれだけ検知されるかを確認します。

検知実績を見ながら、影響のないことを確かめた後、ブロックを有効化します。

製品標準サポートに加え、当社独自の運用支援サービスとオンサイト保守で定着までを支えます。
SCSKセキュリティは2014年の取り扱い開始以来、150社を超えるTrendAI TippingPointの導入実績があります。
IDSモードでの導入をはじめ、環境・要件に応じた柔軟な構成に対応してきました。
ファイアウォールは通信の宛先やポートの許可・拒否を、WAFはWebアプリケーションへの攻撃対策を担います。TrendAI TippingPointは、OS・ミドルウェアを含む脆弱性を悪用する通信そのものを、脆弱性単位のフィルタで経路上から遮断します。既存のファイアウォールやWAFと置き換えるものではなく、多層防御の一層として組み合わせるものです。
はい。経路上に透過的に設置する方式のため、サーバや既存機器の構成変更は最小限です。Active-Active、Active-Standby、シングル構成のいずれにも対応します。構成図を拝見できれば、設置ポイントの候補をご提案します。
出荷時に有効な推奨フィルタセットは、設置ポイントに応じてトレンドマイクロが誤検知やパフォーマンス低下がないよう精査したもので、TrendAI TippingPointユーザーの半数以上がそのまま使用しています。さらにIDSモード(検知のみ)から始めれば、実環境での挙動を確かめてからブロックに移行できます。
電源断を含む障害時は、ZPHAによる物理バイパスで通信を素通しし、ネットワークは止まりません。異常はメール・Syslog・LEDで通知されるため、検知後の切り分け・復旧の段取りまで運用支援サービスでサポートします。
EOL後のシステム保護はTrendAI TippingPointが約10年使われ続けてきた用途のひとつです。ただし仮想パッチは恒久対応ではなく、更改までの時間を確保するための対策です。移行計画とあわせてご相談ください。
Copyright © SCSK Security Corporation