ゼロトラストを実現するための設計サービス
ゼロトラストアーキテクチャ設計サービス
概要
ゼロトラストを実現するための設計サービス
ゼロトラストは、単一製品を導入すれば完成するものではなく、
お客様ごとにIT環境が異なるため、必要な対策は一律ではありません。
本サービスでは、リスクと事業影響を起点に、
お客様にとって最適なゼロトラストアーキテクチャの設計と実行可能なロードマップを策定します。
こんなお悩みはありませんか?
ゼロトラストの必要性を認識していても、検討すべき範囲は広く、関係者も多岐にわたります。
そのため、具体的な進め方や優先順位を定められず、取り組みが停滞してしまうことがあります。
何を優先すべきか判断できない
リスクや事業影響、対策効果を踏まえて、どの施策から着手すべきか判断できない。
全体最適な設計ができない
個別の製品や対策が増え、機能の重複や連携不足が発生しているが、全体としてどのようなアーキテクチャを目指すべきか判断できない。
投資理由を説明できない
対策の必要性や期待効果を、経営の視点で分かりやすく説明する材料がなく、投資判断を得られない。
経営判断と現場実行が分断している
経営層と現場で判断基準が異なり、対策の必要性や優先順位について合意形成が難しい。
これらのお悩みを、リスク起点の共通判断基準で解決します
お客様環境で起こり得るリスクと事業影響を共通の判断基準として整理し、
対策の優先順位や投資根拠を明確化することで、経営判断から現場実行までをつなげます。
何を優先すべきか判断できる
リスクや事業影響、対策効果を踏まえ、優先的に取り組むべき施策を判断できます。
全体最適な設計へ転換できる
製品単位の個別最適ではなく、必要な防御能力の役割と連携をふまえた設計へ転換できます。
投資根拠を説明できる
リスクと対策の関係を明確にし、「なぜこの対策に投資するのか」を根拠をもって説明できます。
経営判断と現場実行がつながる
経営層と現場が共通の判断基準を持つことで、合意形成から実行計画まで円滑につなげます。
本サービスの実行プロセス
リスク分析から実行計画の策定までを一貫して実施し、
「何を、なぜ、どの順番で実施するのか」を判断できる状態を実現します。
リスク分析
お客様環境を踏まえて、発生し得るリスクシナリオと事業影響を整理する
どんなリスクシナリオと事業影響が発生し得るのか
必要な対策と防御能力の整理
リスクを低減するために必要な対策と防御能力を整理する
リスク低減のために何が必要か
全体最適なアーキテクチャ設計
防御能力の連携を設計して全体最適なアーキテクチャを定義する
防御能力をどのように組み合わせ、連携させるか
ロードマップ策定
効果・実現性・現実制約を踏まえて実行可能なロードマップへ落とし込む
何を、どの順番で、なぜ実行するのか
特長
リスクを起点に、全体最適な設計と実行可能な計画へつなげ、
ゼロトラストの意思決定を支援します。
リスク起点で設計
攻撃者視点でお客様環境のリスクと事業影響を可視化し、ゼロトラストアーキテクチャの設計につなげます。
防御能力を軸に全体最適化
製品の有無ではなく、必要な防御能力を整理し、全体最適なアーキテクチャを実現します。
実行可能なロードマップを策定
現実的な制約を踏まえ、既存環境も活かし、段階的に実行可能なロードマップを策定します。
意思決定を支える成果物の提供
リスクや事業影響、対策の優先順位を明確化します。経営層と現場が共通の判断基準を持てる成果物をご提供します。
リスク起点で設計
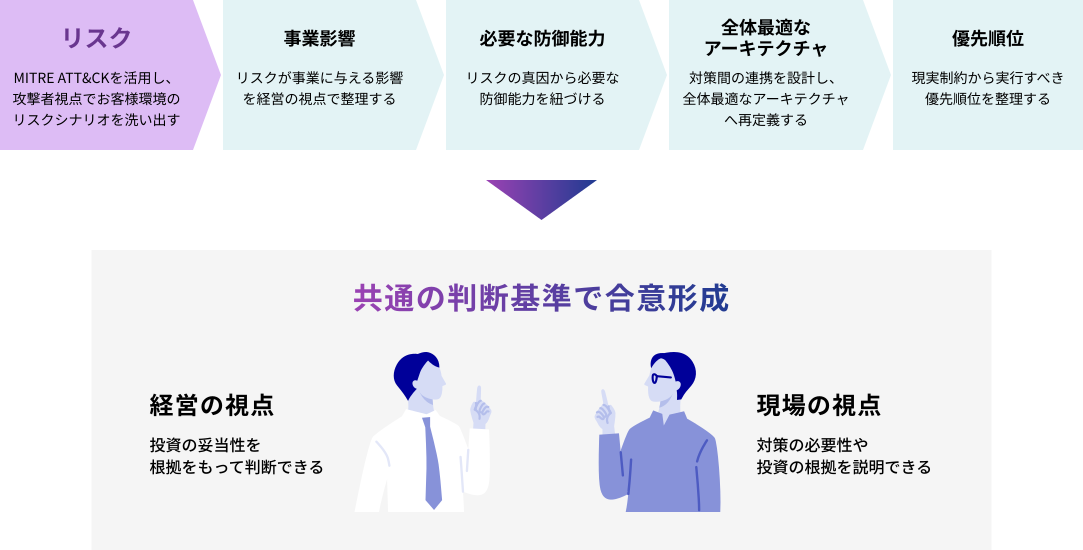
MITRE ATT&CKをベースに、攻撃者視点でお客様環境のリスクシナリオを分析し、
事業影響、対策効果、優先順位を一貫して整理します。
「何を優先し、なぜ投資するのか」を明確にすることで、
現場の説明と経営判断を支え、合意形成から実行計画までをつなげます。
防御能力を軸に全体最適化
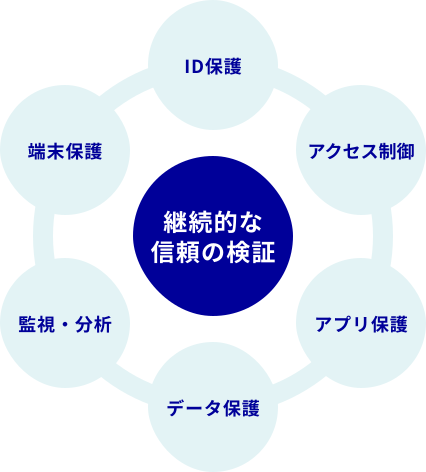
製品の有無ではなく、事業影響と現状のギャップを基に、リスク低減に必要な防御能力を整理します。
各機能の役割と連携を設計することで、既存対策も活かした全体最適なアーキテクチャを定義します。
既存対策を含めて、
全体で防御効果を最大化
新規製品の導入に限定せず、既存対策も含めて全体最適なアーキテクチャを設計します
実行可能なロードマップを策定
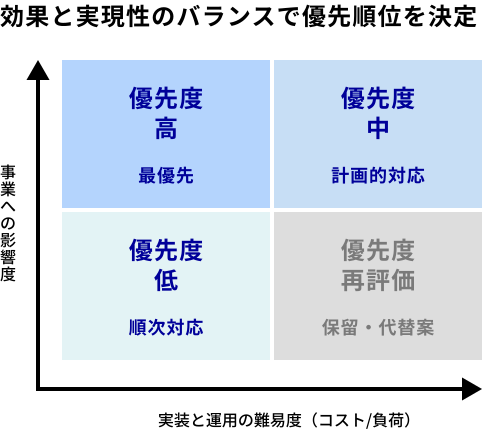
全体最適なアーキテクチャを描くだけでなく、
既存環境や運用体制、予算、人材などの現実的な制約を踏まえて、
効果と実現性のバランスを考慮した、実行可能なロードマップをご提案します。
意思決定を支える成果物の提供
現状把握(As-Is)から理想設計(To-Be)、実行計画(Roadmap)までを成果物として整理し、
経営判断と現場実行を支える判断基準をご提供します。
現状把握(As-Is)の成果物イメージ
ゼロトラストの観点から現状の対策状況を評価し、強み・弱みや改善が必要な領域をヒートマップ形式で可視化します。
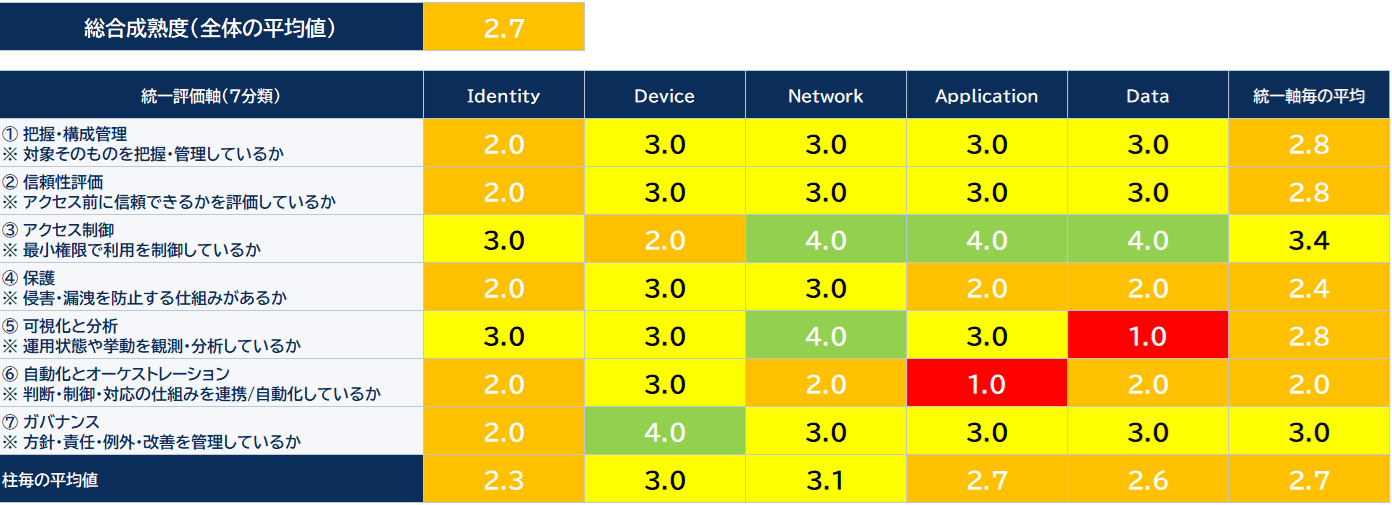
掲載している成果物はイメージです。実際の内容は対象範囲やお客様環境に応じて異なります。
理想設計(To-Be)の成果物イメージ
リスクシナリオや事業影響を起点に、ゼロトラストの要求事項や原理原則と関連付けながら、必要な防御能力と施策候補を導き出します。
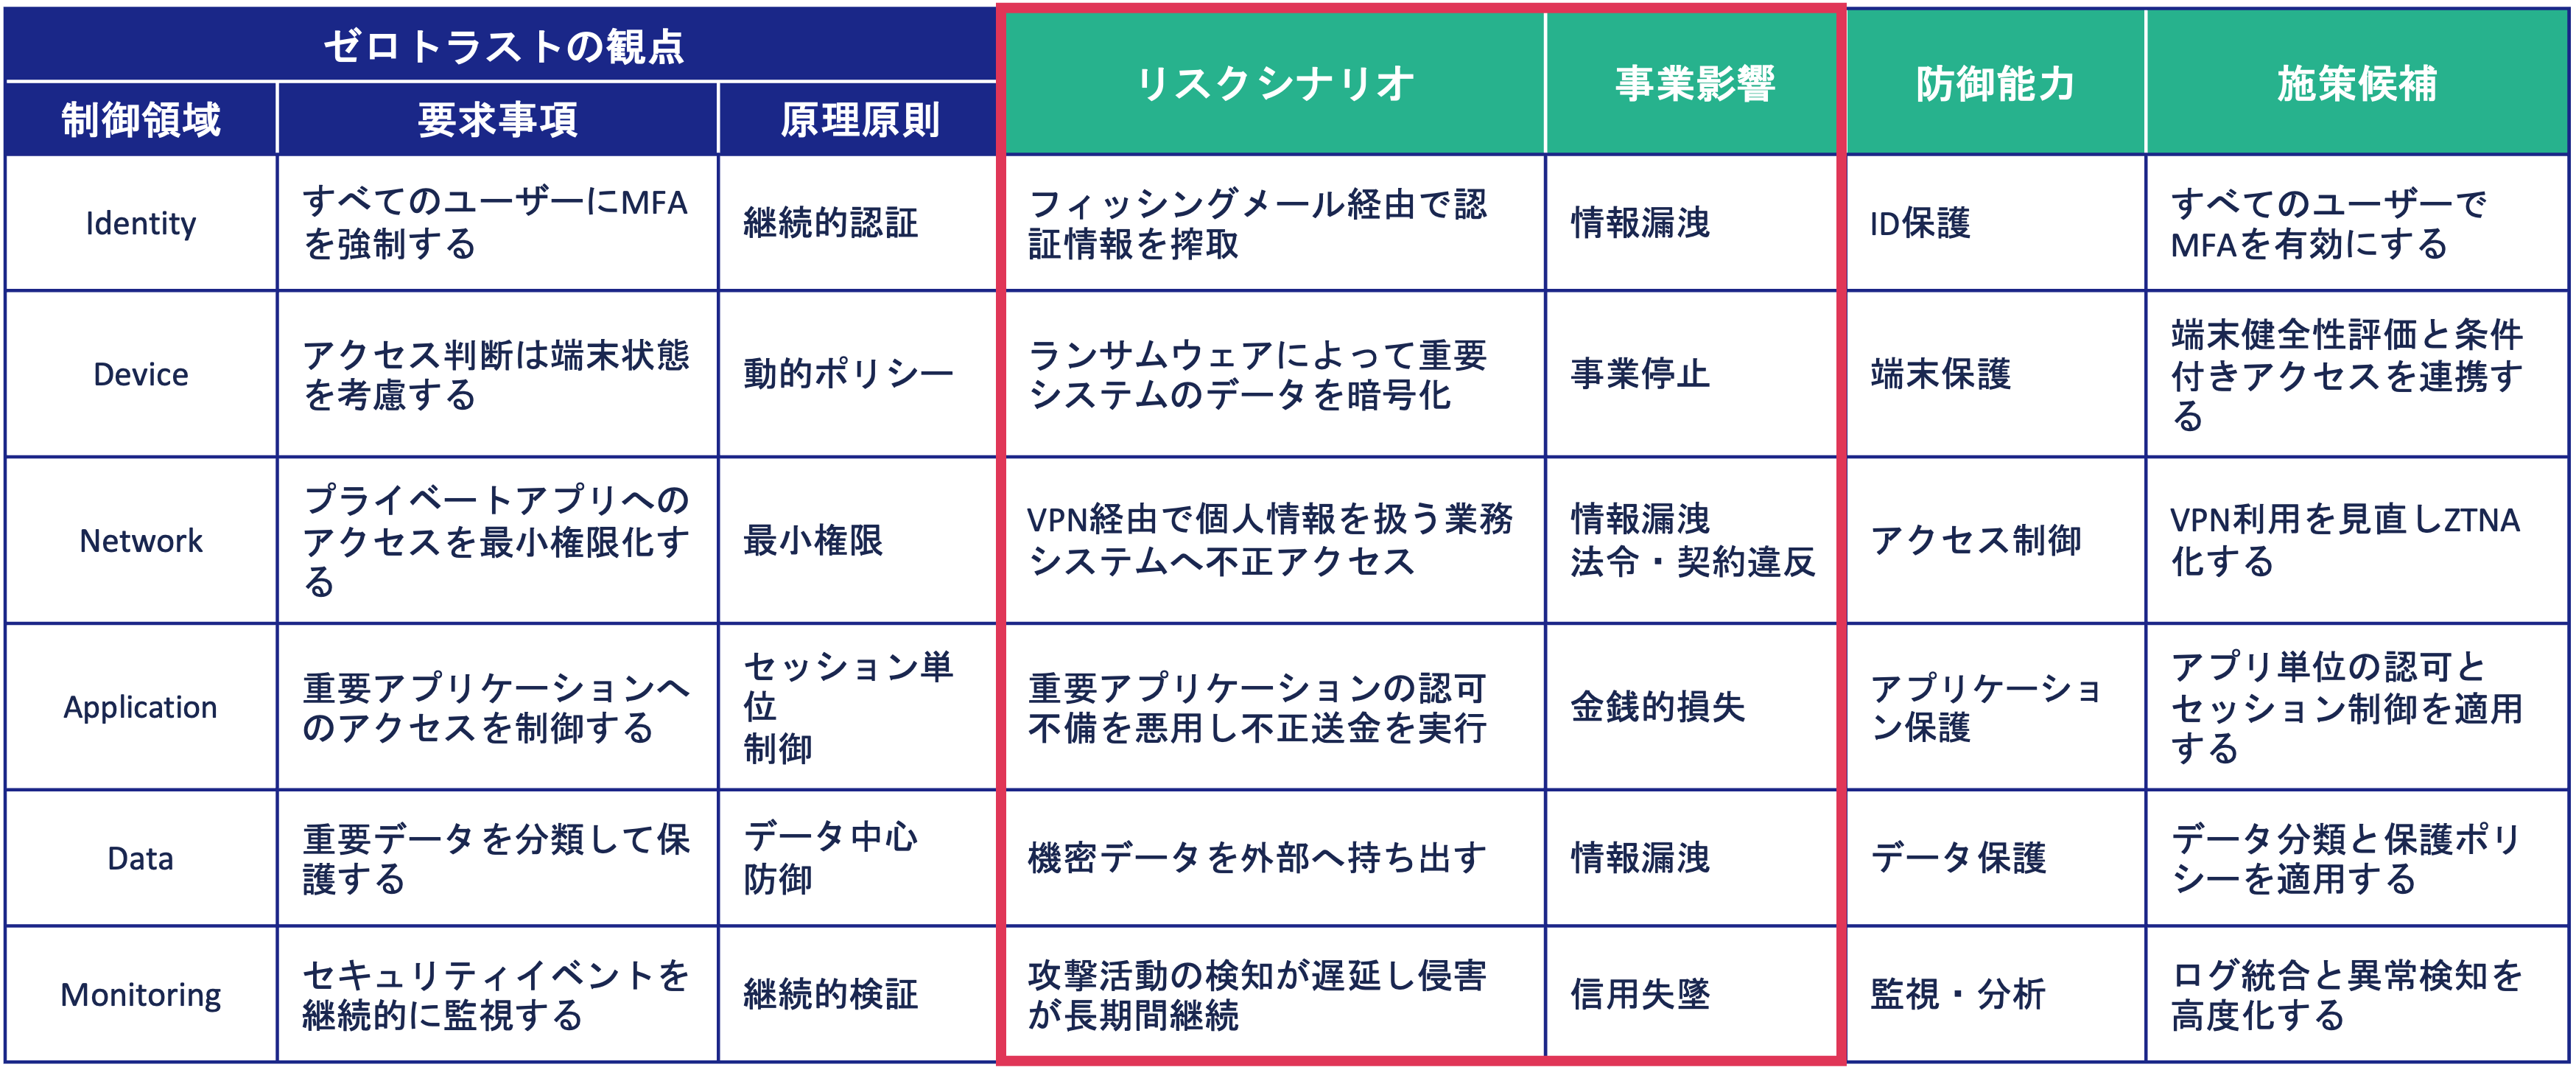
掲載している成果物はイメージです。実際の内容は対象範囲やお客様環境に応じて異なります。
実行計画(Roadmap)の成果物イメージ
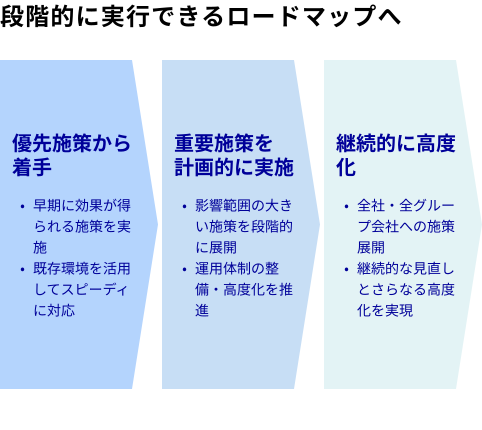
効果や実現性を踏まえて優先順位を定義し、段階的に実行できるロードマップへ落とし込みます。
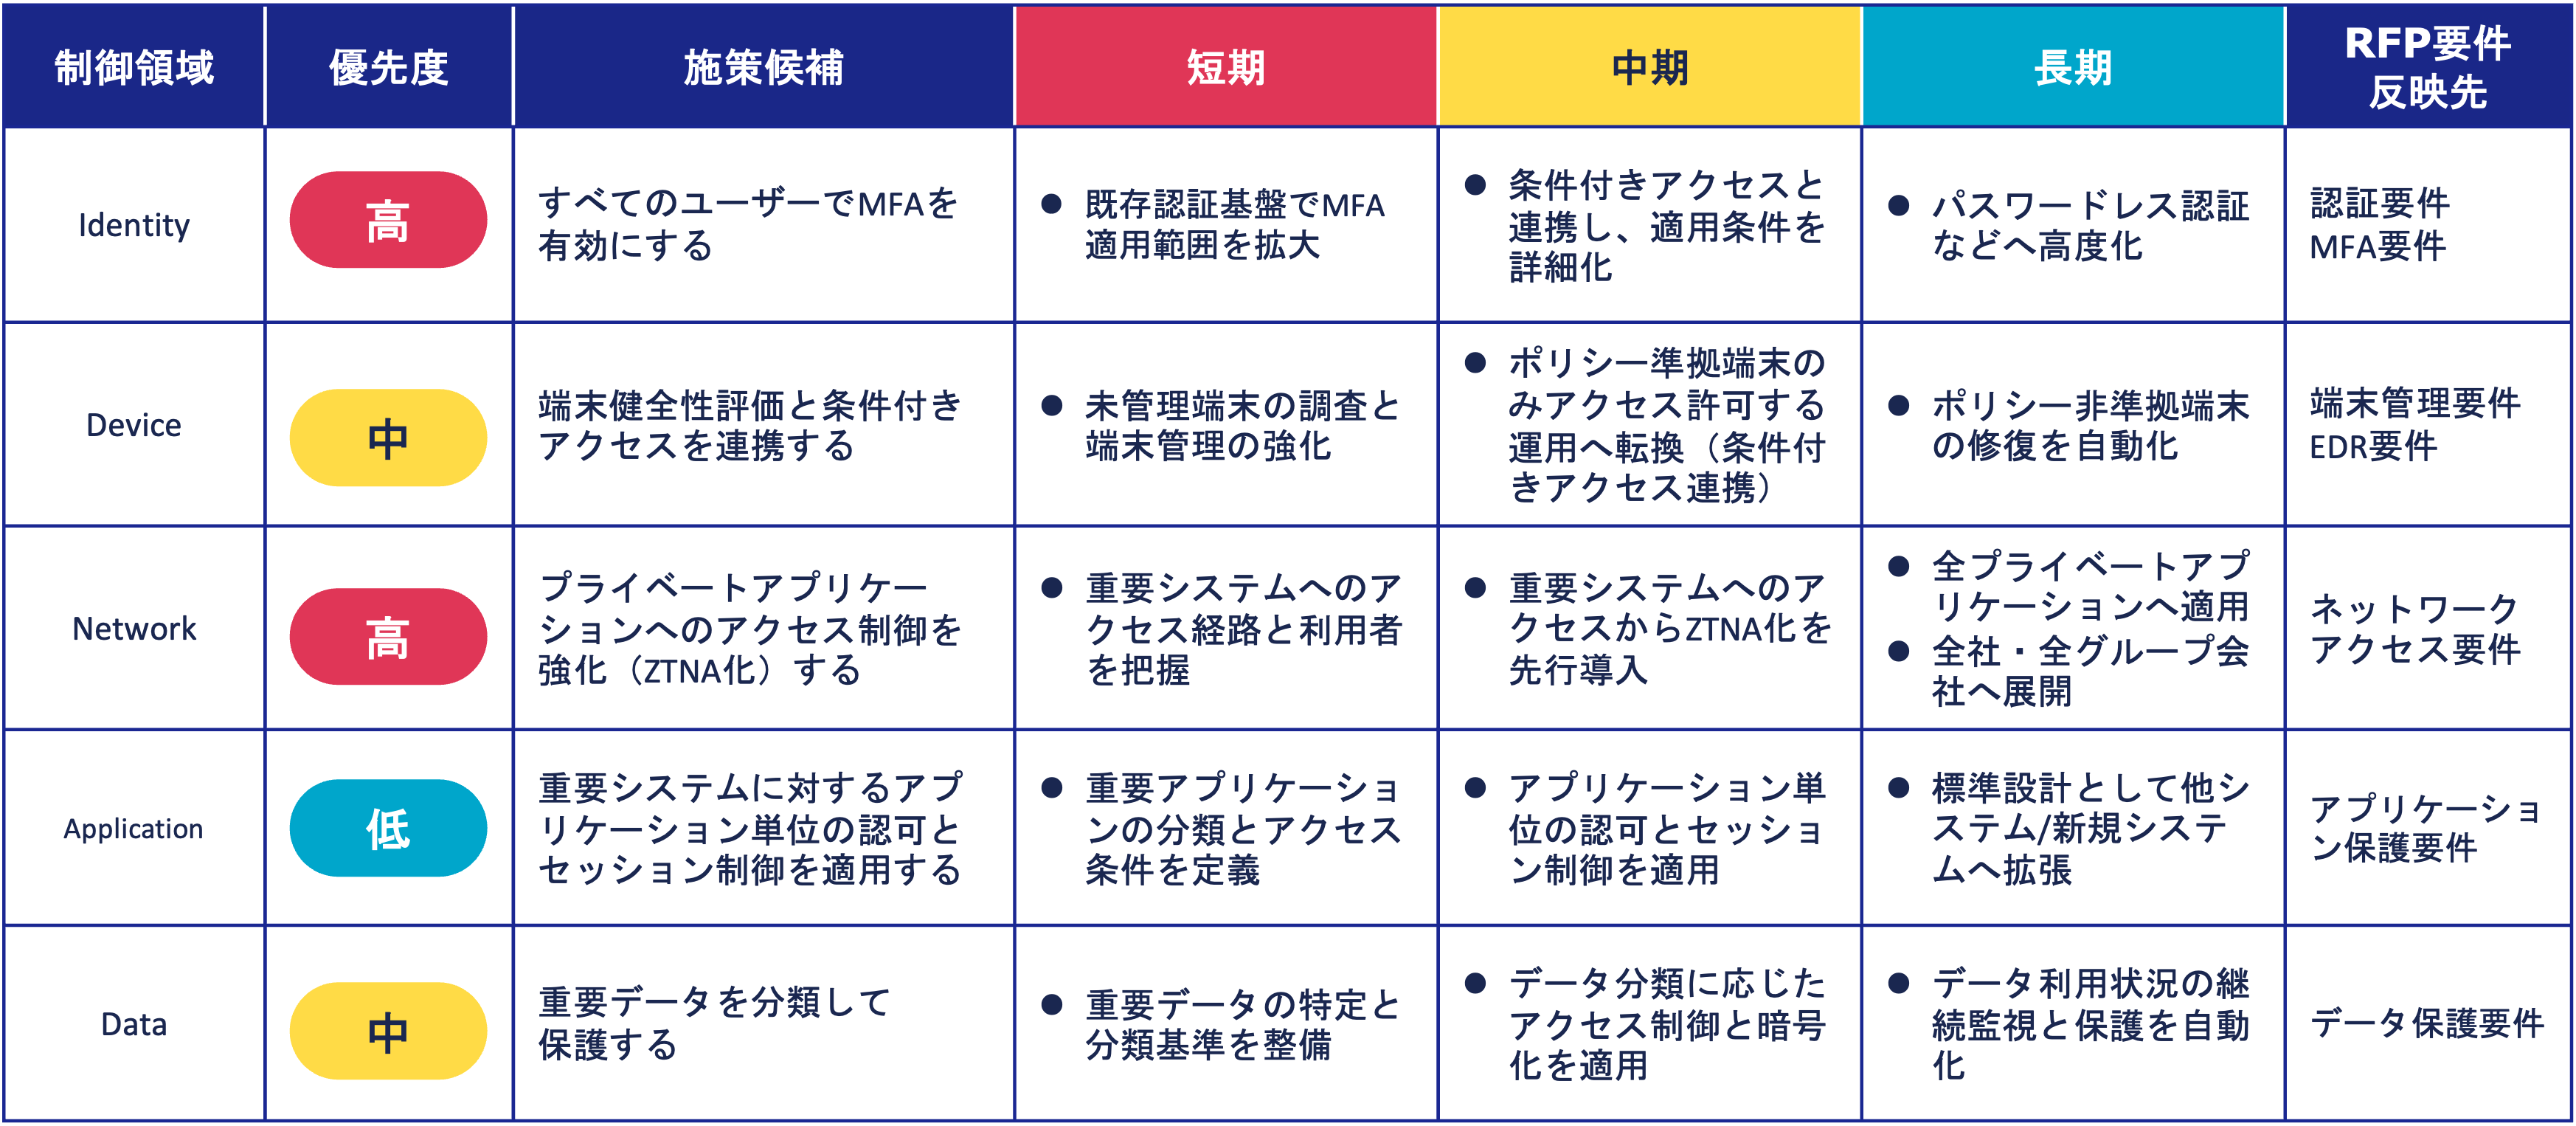
掲載している成果物はイメージです。実際の内容は対象範囲やお客様環境に応じて異なります。
Why SCSKセキュリティ
本サービスの差別化ポイント
リスク起点アプローチ
製品や対策ではなくリスクからその必要性を整理する
共通の判断基準
経営と現場が同じ根拠で意思決定できる
全体最適な設計
防御能力と連携をアーキテクチャ全体で設計する
実行可能なロードマップ
優先順位とロードマップまでを根拠付けて具体化する
だから、「何を、なぜ、どの順番で実施するか」をお客様ご自身で判断し、
ゼロトラストを推進できるようになる


